
Protege tus aplicaciones PowerBuilder con una arquitectura moderna
PowerServer transforma las aplicaciones cliente/servidor tradicionales de PowerBuilder en aplicaciones seguras de N capas al trasladar las operaciones de acceso a datos a Web APIs en el servidor basadas en ASP.NET Core. Esta arquitectura de N capas elimina la exposición directa a la base de datos a la vez que permite una autenticación de nivel empresarial, comunicaciones cifradas y una protección segura de las aplicaciones.
Seguridad en el acceso a datos
Protege el acceso a datos con Web APIs seguras
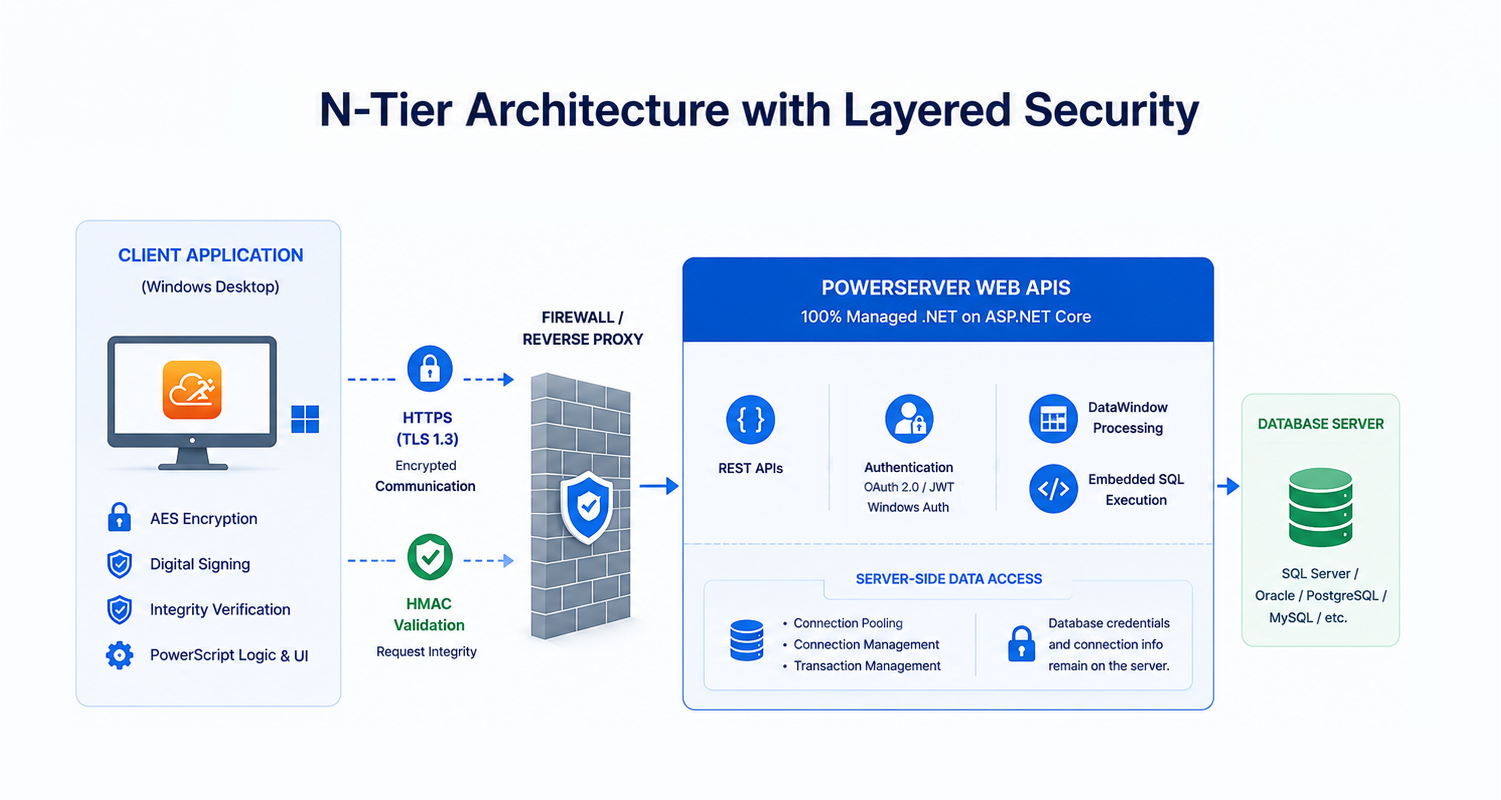
En lugar de ejecutar el procesamiento de DataWindow y el SQL embebido directamente en los dispositivos cliente, PowerServer traslada automáticamente estas operaciones de acceso a datos a Web APIs seguras en el servidor. Las aplicaciones de escritorio se comunican con el servidor de aplicaciones a través de HTTPS, mientras que las conexiones y credenciales de la base de datos permanecen protegidas en el servidor.
Ventajas clave

El procesamiento de DataWindow se ejecuta en el servidor
El SQL embebido se ejecuta en el servidor
Las credenciales de la base de datos permanecen en el servidor
Sin conexiones directas del cliente a la base de datos
Seguridad en la ejecución en tiempo de ejecución
Protege la ejecución en tiempo de ejecución con seguridad empresarial
PowerServer protege la ejecución de aplicaciones en el servidor mediante múltiples capas de protección. Un entorno de ejecución .NET 100% administrado, autenticación de nivel empresarial, comunicaciones cifradas y una infraestructura de alojamiento empresarial trabajan de forma conjunta para ayudar a proteger el procesamiento de las aplicaciones a lo largo del tiempo de ejecución.
Entorno de ejecución .NET 100% administrado
Ejecuta las Web APIs de PowerServer íntegramente sobre C# y ASP.NET Core administrados, beneficiándote de la gestión automática de memoria, soporte a largo plazo de la plataforma y actualizaciones continuas de seguridad de Microsoft.
Autenticación empresarial
Admite OAuth 2.0, JWT y la autenticación de Windows para la integración con Microsoft Entra ID, AWS Cognito, Okta y otros proveedores de identidad basados en estándares. Con frecuencia, los flujos de trabajo de autenticación existentes pueden adaptarse con mínimos cambios de código.
Comunicaciones seguras
Protege la comunicación entre las aplicaciones de escritorio y las Web APIs de PowerServer mediante HTTPS con cifrado TLS 1.3. HMAC verifica la integridad de las solicitudes, mientras que los proxies inversos y los firewalls de aplicaciones Web (WAF) admiten el despliegue empresarial.
Infraestructura empresarial
Despliega PowerServer en entornos en contenedores utilizando Docker y Kubernetes. El soporte para proxies inversos y WAFs permite una integración fluida en la infraestructura empresarial moderna.
Seguridad en las aplicaciones cliente
Protege las aplicaciones cliente con seguridad integrada
PowerServer ayuda a proteger las aplicaciones cliente durante todo el despliegue, la instalación y la ejecución al combinar la entrega segura de aplicaciones con un despliegue de nivel empresarial. Las protecciones integradas ayudan a salvaguardar la integridad de las aplicaciones al tiempo que permiten a las organizaciones desplegar aplicaciones sin debilitar las políticas de seguridad del escritorio.
Entrega segura de aplicaciones
Las aplicaciones se entregan de forma segura a través de HTTPS y están protegidas mediante cifrado AES integrado, firma digital y validación de integridad. En conjunto, estas protecciones ayudan a evitar la manipulación de aplicaciones y la ejecución de código malicioso durante el despliegue y las actualizaciones.
Despliegue apto para TI
Las aplicaciones cliente de PowerServer están diseñadas para funcionar dentro de las políticas de seguridad estándar de escritorio en las empresas. No se requieren privilegios de administrador ni una configuración flexible del Control de cuentas de usuario (UAC). Las organizaciones pueden desplegar el cliente utilizando paquetes MSI estándar o permitir que los usuarios lo instalen de forma segura desde un hipervínculo de confianza.