
데이터 액세스 보안
안전한 Web API로 데이터 액세스 보호
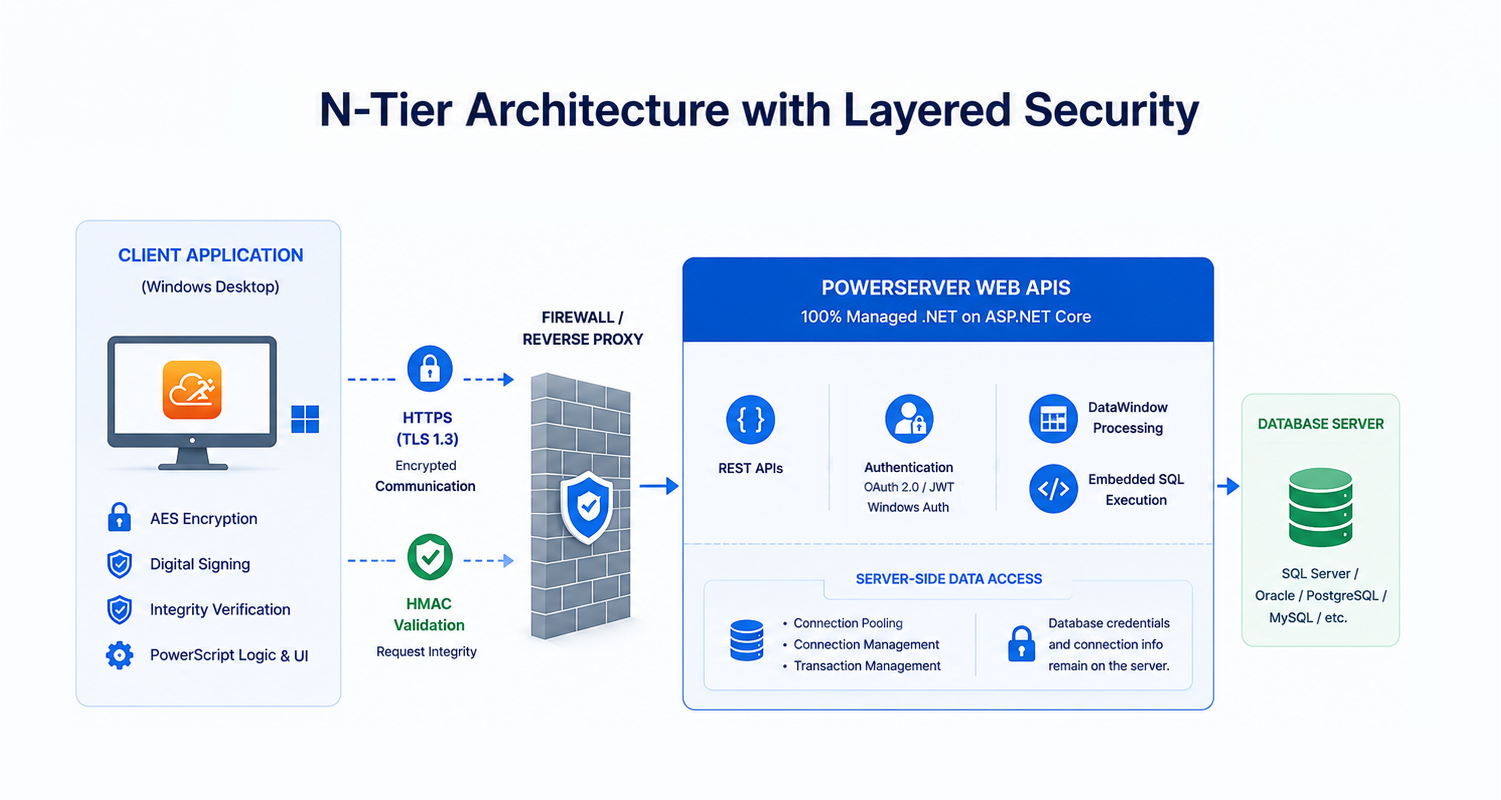
PowerServer는 DataWindow 처리 및 임베디드 SQL을 클라이언트 장치에서 직접 실행하는 대신, 이러한 데이터 액세스 작업을 서버 측의 안전한 Web API로 자동 이동합니다. 데스크톱 애플리케이션은 HTTPS를 통해 애플리케이션 서버와 통신하며, 데이터베이스 연결 및 자격 증명(Credentials)은 서버에 안전하게 보호됩니다.
전략적 장점

DataWindow 처리는 서버에서 실행
Embedded SQL은 서버에서 실행
데이터베이스 자격 증명은 서버에 보관
클라이언트의 직접적인 DB 연결 없음
런타임 실행 보안
엔터프라이즈 보안으로 런타임 실행 보호
PowerServer는 다중 보호 계층을 통해 서버 측 애플리케이션 실행을 보호합니다. 100% 매니지드 .NET 런타임, 기업급 인증, 암호화된 통신 및 엔터프라이즈 호스팅 인프라가 함께 작동하여 런타임 전체에서 애플리케이션 처리를 보호하도록 지원합니다.
100% 매니지드 .NET 런타임
PowerServer Web API를 순수 C# 및 ASP.NET Core 환경에서 실행하여, 자동 메모리 관리, 장기 플랫폼 지원(LTS), 지속적인 Microsoft 보안 업데이트의 혜택을 누릴 수 있습니다.
기업급 인증
Microsoft Entra ID, AWS Cognito, Okta 및 기타 표준 기반 자격 증명 공급자(IdP)와 연동할 수 있도록 OAuth 2.0, JWT 및 Windows 인증을 지원합니다. 기존 인증 워크플로우도 최소한의 코드 수정만으로 적용할 수 있습니다.
안전한 통신
TLS 1.3 암호화가 적용된 HTTPS를 사용하여 데스크톱 애플리케이션과 PowerServer Web API 간의 통신을 보호합니다. HMAC으로 요청의 무결성을 검증하고, 역방향 프록시(Reverse Proxy) 및 웹 애플리케이션 방화벽(WAF)을 지원하여 엔터프라이즈 환경 배포를 원활하게 수행할 수 있습니다.
엔터프라이즈 인프라
Docker 및 Kubernetes를 사용하는 컨테이너 환경에 PowerServer를 배포할 수 있습니다. 역방향 프록시 및 WAF 지원을 통해 최신 엔터프라이즈 인프라와의 유연한 통합이 가능합니다.
클라이언트 애플리케이션 보안
내장된 보안 기능으로 클라이언트 애플리케이션 보호
PowerServer는 안전한 애플리케이션 전달 방식과 엔터프라이즈급 배포 옵션을 결합하여, 배포/설치 및 실행 전반에 걸쳐 클라이언트 애플리케이션을 보호합니다. 내장된 보호 메커니즘은 애플리케이션의 위변조를 막는 한편, 데스크톱 보안 정책을 완화하지 않고도 배포를 수행할 수 있도록 돕습니다.
안전한 애플리케이션 전달
애플리케이션은 HTTPS를 통해 안전하게 전달되며, 기본 내장된 AES 암호화, 디지털 서명 및 무결성 검증을 통해 보호됩니다. 이러한 기능들이 연동하여 배포 및 업데이트 중 발생할 수 있는 위변조와 악성 코드 실행을 예방합니다.
IT 친화적 배포
PowerServer 클라이언트 애플리케이션은 기업의 표준 데스크톱 보안 정책 내에서 작동하도록 설계되었습니다. 관리자 권한이나 사용자 계정 제어(UAC) 설정의 완화가 필요하지 않습니다. 표준 MSI 패키지를 사용하여 배포하거나, 신뢰할 수 있는 하이퍼링크를 통해 사용자가 직접 안전하게 설치하도록 할 수 있습니다.